Planning business continuity : organiser la reprise avant que l’interruption ne bloque l’activité
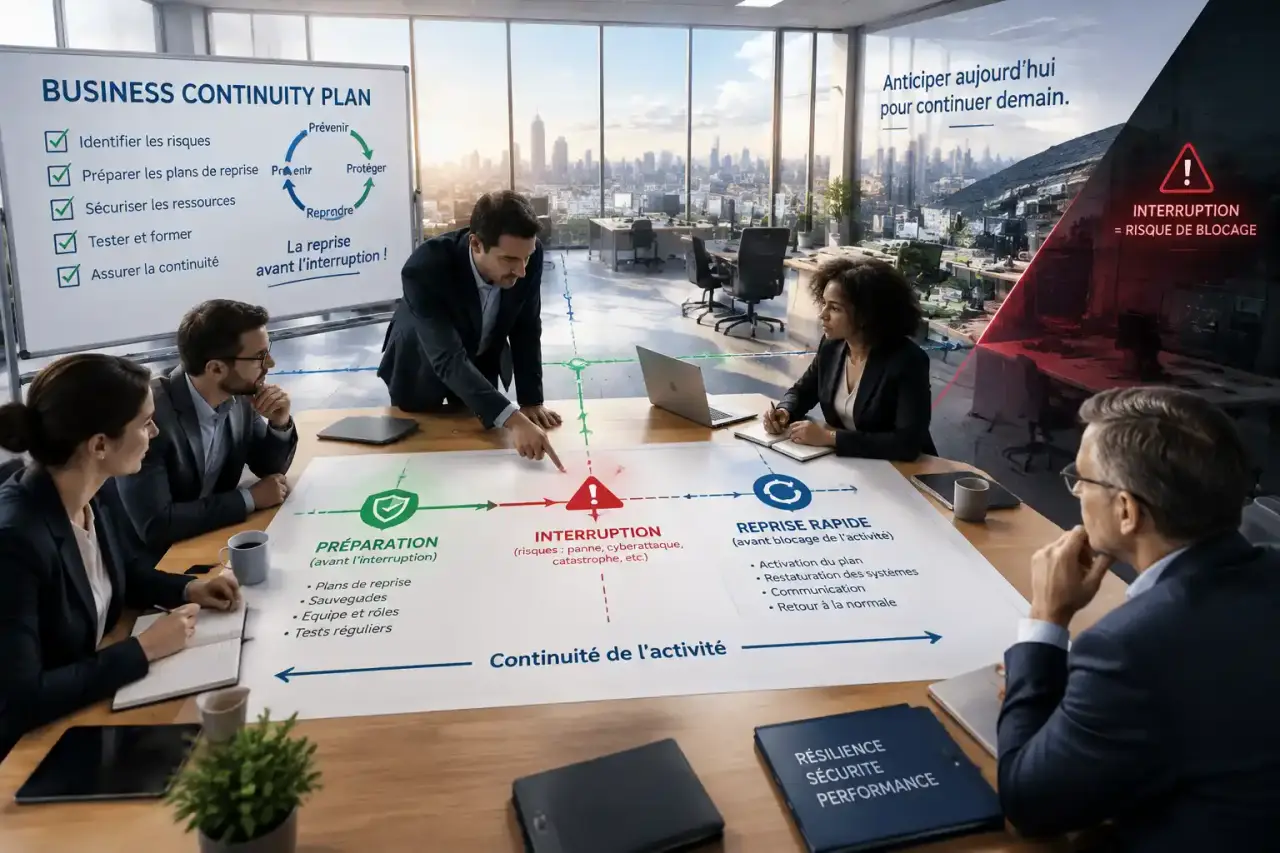
Un planning business continuity ne cherche pas à prévoir toutes les crises. Il sert surtout à décider, avant l’incident, quelles activités doivent continuer, dans quel délai et avec quels moyens. Aussi appelé business continuity plan (BCP) ou plan de continuité d’activité (PCA), il remplace l’improvisation par une reprise organisée.
Le planning business continuity : une feuille de route pour maintenir l’essentiel
Le PCA couvre l’ensemble de l’organisation : métiers, collaborateurs, locaux, fournisseurs, systèmes d’information, données et communication. Son objectif est de maintenir ou de rétablir les fonctions critiques après une interruption, à un niveau de service acceptable. Il ne supprime pas le risque de crise. Il en limite les conséquences sur les clients, les équipes, le chiffre d’affaires et la réputation.
Quiz de compréhension du planning business continuity
Testez votre compréhension des notions essentielles du PCA, de la BIA, des objectifs de reprise et des tests.
Un planning business continuity répond à des questions concrètes : quels produits ou services ne peuvent pas s’arrêter ? Qui décide d’activer le plan ? Quelles équipes peuvent travailler à distance ? Où retrouver les procédures et les coordonnées utiles ? Dans quel ordre restaurer les outils, les données et les capacités opérationnelles ? Ces réponses doivent rester accessibles lorsque les conditions de travail sont dégradées.
Des risques variés, une même logique de préparation
Le plan doit envisager des scénarios réalistes pour l’entreprise : cyberattaque, panne informatique, incendie, accès restreint aux locaux, conditions climatiques extrêmes, rupture d’énergie, bris de machine, indisponibilité d’un fournisseur, départ d’une personne clé ou épidémie. L’objectif n’est pas de rédiger un scénario détaillé pour chaque événement. Il consiste à repérer les vulnérabilités communes : perte d’accès, indisponibilité des personnes, rupture de données, absence de site de travail ou blocage de la chaîne d’approvisionnement.
Quand déclencher le plan ?
Le PCA est activé lorsque l’interruption dépasse les capacités habituelles de gestion d’incident. Des seuils précis évitent les hésitations : indisponibilité prolongée d’une application métier, fermeture d’un site, perte d’un prestataire stratégique ou compromission de données. La direction ou la cellule de crise doit pouvoir déclarer l’activation, attribuer les responsabilités et diffuser un message cohérent avant que la situation ne se dégrade.
Partir de l’impact métier avant de choisir les solutions
La première étape opérationnelle est l’analyse d’impact sur l’activité, ou BIA (Business Impact Analysis). Elle ne commence pas par les serveurs ou les logiciels, mais par les processus métier. Facturer, livrer, produire, répondre aux clients, payer les salaires ou assurer une permanence peuvent avoir des priorités très différentes selon l’organisation.
Hiérarchiser les activités et leurs dépendances
Pour chaque activité, évaluez les conséquences d’un arrêt sur les clients, les obligations contractuelles, la trésorerie, la sécurité et la conformité. Cartographiez ensuite ses dépendances : collaborateurs habilités, application, poste de travail, données, fournisseur, machine, site, connexion ou validation hiérarchique. Cette cartographie révèle souvent qu’un processus apparemment simple repose sur une seule personne ou un seul outil.
Pensez le PCA comme une capsule de continuité pour chaque processus critique : un ensemble compact, autonome et immédiatement exploitable qui contient le minimum nécessaire pour fonctionner en mode dégradé. La facturation peut, par exemple, basculer temporairement sur une liste de clients priorisés, un modèle de document hors ligne, une double validation et un canal de contact alternatif. Ce format aide à distinguer le nécessaire du confortable et rend les procédures utilisables sous pression.
Fixer les objectifs de reprise avec un vocabulaire partagé
Les indicateurs de reprise rendent les arbitrages explicites entre les métiers, la direction et l’IT. Ils doivent être définis par activité, puis traduits en capacités techniques et humaines.
| Indicateur | Ce qu’il mesure | Utilité dans le PCA |
|---|---|---|
| RTO | Temps cible pour rétablir un service | Détermine la vitesse de reprise attendue |
| RPO | Perte de données acceptable exprimée dans le temps | Guide la fréquence des sauvegardes ou de la réplication |
| MTD | Temps d’arrêt maximal tolérable | Fixe la limite au-delà de laquelle l’impact devient inacceptable |
| MTDL | Perte de données maximale tolérable | Cadre le niveau de protection nécessaire |
| IRT et ORT | Temps de réponse à l’incident et de retour opérationnel | Mesurent la mobilisation puis la reprise effective du travail |
Un RTO ambitieux sans solution de secours ni équipe mobilisable reste théorique. À l’inverse, un objectif réaliste aide à prioriser les investissements : redondance, télétravail, stock tampon, prestataire de remplacement, sauvegarde ou procédure manuelle.
Construire un PCA actionnable, de la crise au retour à la normale
Un document de continuité utile doit permettre à une personne compétente d’agir rapidement, même si son rédacteur est absent. Il doit rester court sur les principes et précis sur les actions, les contacts, les décisions et les ressources disponibles. Les informations opérationnelles doivent être faciles à retrouver pendant la crise.
Les éléments à documenter dans chaque scénario
- Les critères d’alerte et la personne habilitée à activer le plan ;
- la cellule de crise, son suppléant et la chaîne de décision ;
- les activités prioritaires, l’ordre de reprise et les modes dégradés ;
- les coordonnées actualisées des équipes, fournisseurs et prestataires critiques ;
- les procédures de sauvegarde, de restauration et d’accès aux outils ;
- les messages à adresser aux salariés, clients, partenaires et autorités concernées ;
- les conditions de sortie de crise et de retour au fonctionnement normal.
La communication de crise soutient directement l’exécution du plan. Une information tardive ou contradictoire crée des décisions parallèles, accroît l’anxiété des équipes et détériore la confiance des clients. Prévoyez des modèles de messages, un porte-parole, un canal de diffusion qui fonctionne hors du réseau habituel et un rythme de mise à jour.
Répartir les rôles plutôt que déléguer le PCA à l’IT
La direction arbitre les priorités et les moyens. Les responsables métiers définissent les impacts et les procédures dégradées. L’IT prépare la continuité des systèmes, la sauvegarde, la récupération et les accès sécurisés. Les RH organisent la disponibilité des collaborateurs, tandis que les achats sécurisent les dépendances fournisseurs. Un responsable de la continuité coordonne l’ensemble, mais ne peut pas connaître seul les contraintes opérationnelles de chaque service.
PCA, PRS, PRD et BCM : éviter les confusions qui ralentissent la reprise
Ces notions sont complémentaires, mais elles n’ont pas le même périmètre. Les distinguer évite de réduire la continuité d’activité à une simple restauration informatique et facilite la répartition des responsabilités.
| Terme | Périmètre | Finalité |
|---|---|---|
| PCA / BCP | Organisation, métiers, personnes, sites et systèmes | Maintenir les activités essentielles pendant une perturbation |
| PRS ou PRD | Systèmes d’information, infrastructures et données | Restaurer les services IT après un sinistre |
| BCM | Gouvernance continue de la continuité | Piloter, tester et améliorer le dispositif dans la durée |
Le plan de reprise après sinistre, souvent nommé PRS ou PRD, est donc fréquemment une composante du PCA. Il précise comment restaurer les applications et les données. Le PCA précise aussi comment travailler si ces applications restent indisponibles. Une stratégie de sauvegarde robuste est indispensable, mais elle ne répond pas seule aux questions de personnel, de fournisseurs, de locaux ou de communication.
Tester le plan pour qu’il reste utilisable le jour où il compte
Un PCA non testé reste une hypothèse. Les tests réguliers révèlent les numéros obsolètes, les droits d’accès manquants, les dépendances oubliées et les délais irréalistes. Une mise à jour annuelle constitue une base pertinente, mais tout changement majeur doit aussi déclencher une révision : nouveau prestataire, déménagement, évolution du système d’information, réorganisation ou lancement d’une activité critique.
Faire progresser les exercices par niveaux
Commencez par une revue documentaire : chaque responsable vérifie sa procédure et ses contacts. Organisez ensuite un exercice sur table, au cours duquel la cellule de crise déroule un scénario et prend des décisions. Testez ensuite une capacité précise, comme le travail à distance, la restauration d’une application ou le basculement vers un fournisseur alternatif. Réalisez enfin une simulation plus complète lorsque la maturité du dispositif le permet.
Après chaque exercice, consignez les écarts, le temps réellement observé, les décisions bloquantes et les actions correctives. Le bon indicateur n’est pas seulement la réussite du test. C’est aussi la capacité à réduire l’écart entre le délai annoncé et le délai réellement nécessaire pour servir les clients et sécuriser les équipes.